Seit dem 2. August 2026 musst du KI-generierte Bilder mit realistisch wirkenden Personen, Orten oder Ereignissen in deinem Shop sichtbar kennzeichnen. Die Pflicht ist klar; die praktische Frage dahinter ist es nicht: Woher weißt du bei 4.000 Medien, welche davon aus Midjourney, Firefly oder ChatGPT stammen – zumal die Hälfte von einer Agentur, einem Freelancer oder einer Stockplattform kam?
Die Antwort liegt zum Teil in den Dateien selbst. Viele Generatoren betten Herkunftsdaten ein: signierte Content Credentials nach dem C2PA-Standard, IPTC-Felder wie DigitalSourceType oder unsichtbare Wasserzeichen wie SynthID. Wir haben am 7. November 2026 die Dokumentation von zwölf Anbietern, die C2PA-Spezifikation, das IPTC-Vokabular und den rechtlichen Rahmen durchgesehen. Ergebnis: Die großen US-Anbieter liefern, Midjourney liefert nicht, und was ankommt, hängt davon ab, über welche Plattform das Bild zu dir kam.
Das Wichtigste in Kürze
- C2PA einbetten OpenAI (ChatGPT, API), Adobe Firefly, Google Gemini („Nano Banana“), Microsoft Designer und Bing, die Stability-API und die Flux-API von Black Forest Labs. Midjourney setzt kein Manifest; Ideogram, Leonardo, Recraft, Freepik sind nicht belegbar; Open-Weight-Modelle liefern nur, wenn der Hoster es tut.
- IPTC
DigitalSourceTypesteht meist im C2PA-Manifest; ein separates XMP-Feld ist nur bei Meta AI belegt. SynthID nutzen Google und seit 2026 auch OpenAI. - Alles davon ist flüchtig: Screenshot, Formatwechsel und die meisten Social-Media-Uploads entfernen die Daten. Die Washington Post hat im Oktober 2025 acht Plattformen getestet – alle acht haben die Credentials gelöscht.
- Fehlende Signale beweisen nichts. Deshalb liest unser Plugin EU AI Act Compliance C2PA- und IPTC-Daten beim Upload als Vorschlag mit Konfidenz – die Entscheidung bleibt bei dir.
Wie immer: Wir sind Softwareentwickler, keine Anwälte. Der rechtliche Teil ist unsere Praxisaufbereitung aus Verordnung, Leitlinien und Code of Practice, keine Rechtsberatung. Ob die Kennzeichnungspflicht dich überhaupt trifft, haben wir im August grundsätzlich erklärt; hier geht es um die Technik.
Was du je nach Bildquelle tun kannst
Bilder aus ChatGPT, DALL·E, Firefly, Gemini, Designer oder der Flux-API
Manifest auslesen und übernehmen
Diese Dateien tragen ein signiertes C2PA-Manifest mit dem IPTC-Wert für KI-Erzeugung. Solange niemand sie durch einen Screenshot oder eine Social-Media-Plattform gejagt hat, liest ein Prüfwerkzeug oder das Plugin den Status direkt aus.
Bilder aus Midjourney, lokalem Stable Diffusion oder Flux über Dritt-Hoster
Manuell einordnen, Ordner-Standard setzen
Hier gibt es kein Manifest und keine belegte Markierung. Lege solche Bilder in einen eigenen Medienordner mit Standard-Status „KI-generiert“ und dokumentiere die Herkunft im Auftrag oder in der Rechnung.
Fotos, die mit Generative Fill oder Generative Expand bearbeitet wurden
Abgrenzung Retusche oder wesentliche Manipulation
Firefly schreibt dafür den IPTC-Wert „compositeWithTrainedAlgorithmicMedia“ ins Manifest. Ob die Änderung wesentlich ist, entscheidet der Inhalt – ein entfernter Fleck ist Standardbearbeitung, ein hinzugefügtes Modell nicht.
Bilder von Agentur, Freelancer oder Stockplattform
Herkunftsnachweis anfordern
Plattformen entfernen Metadaten beim Upload fast immer. Verlange im Auftrag die Originaldateien mit Credentials oder eine schriftliche Angabe, welches Werkzeug verwendet wurde – das gehört später ins KI-Register.
Drei Ebenen der Herkunftskennzeichnung
Wer über „KI-Wasserzeichen“ spricht, meint meist eine von drei sehr verschiedenen Techniken. Sie unterscheiden sich darin, wer sie lesen kann und was sie überleben.
| Ebene | Was es ist | Wer es liest | Überlebt Screenshot / Formatwechsel? |
|---|---|---|---|
| C2PA Content Credentials | Signiertes, zeitgestempeltes Manifest in der Datei (JUMBF-Block bei JPEG und PNG) mit Aussteller, Werkzeug, Aktionen und dem IPTC-Wert zur Herkunft; Spezifikation aktuell Version 2.5 (Oktober 2026) | Jedes C2PA-Werkzeug: Content Credentials Verify, c2patool, exiftool, Plugins | Nein – weg beim Screenshot, oft weg bei Formatwechsel und Plattform-Upload |
IPTC DigitalSourceType | Standardisiertes Metadatenfeld mit Werten wie trainedAlgorithmicMedia; als XMP-Feld oder innerhalb des C2PA-Manifests | exiftool, Bildverwaltungen, Google Search („Über dieses Bild“) | Nein – wie alle Metadaten |
| Unsichtbares Wasserzeichen (SynthID, Meta Content Seal, Stability) | Im Pixelmuster verankert, übersteht Kompression und moderaten Beschnitt | Nur der Anbieter oder sein Detektor – SynthID Detector, Gemini-App, meta.ai | Teilweise – Screenshot ja, starker Beschnitt nicht immer (Meta: 55 % der beschnittenen Bilder nicht erkannt) |
| Sichtbares Wasserzeichen | Logo oder „Imagined with AI“ im Bild | Jeder Mensch | Ja, solange nicht weggeschnitten |
Für einen Shop ist die erste Ebene die nützlichste: Sie ist offen, maschinenlesbar und enthält mit dem IPTC-Wert genau die Information, die du für den KI-Status brauchst. Die dritte Ebene kannst du nur über Anbieter-Werkzeuge prüfen, und das bei vier Anbietern mit vier verschiedenen Detektoren.
Zwölf Generatoren im Vergleich
Die Tabelle fasst zusammen, was die Anbieter am 7. November 2026 selbst dokumentieren. „Nicht belegt“ heißt: Wir haben keine Anbieteraussage gefunden – weder dafür noch dagegen.
| Generator | C2PA-Manifestin der Datei | IPTC DigitalSourceTypeKI-Wert gesetzt | Unsichtbares Wasserzeichen | Sichtbares Wasserzeichen | Öffentlich prüfbarWerkzeug |
|---|---|---|---|---|---|
| OpenAI – ChatGPT Images, DALL·E 3, API | vorhandenseit 02/2024, konformer Generator (Spec 2.4); Ausnahme auslaufende API-Modelle | teilweiseim Manifest | vorhandenSynthID seit 2026 | nicht vorhanden | vorhandenopenai.com/verify, Content Credentials Verify, SynthID Detector |
| Adobe Firefly, Photoshop Generative Fill | vorhandenautomatisch seit 03/2023 | vorhandencompositeWithTrainedAlgorithmicMedia bei Generative Fill | nicht belegt | nicht belegt | vorhandenContent Credentials Verify, Adobe Inspect |
| Midjourney | nicht vorhandenkein Manifest, Stand 02/2026 | nicht belegt | nicht belegt | nicht vorhanden | nicht vorhandennur Datei-Inspektion |
| Google Gemini – Nano Banana, Gemini 3 Pro Image | vorhandenSigner Google LLC, Conformance 2.2 | teilweiseim Manifest | vorhandenSynthID | nicht belegt | vorhandenGemini-App, SynthID Detector, Content Credentials Verify |
| Google Imagen 3 und 4 (Vertex AI) | nicht vorhandenfehlt in Googles Modellliste | nicht belegt | vorhandenSynthID, per API abschaltbar | nicht belegt | vorhandenSynthID Detector, Vertex „Verify“ |
| Stability AI – Stable Image API | vorhandennur API-Ausgaben, nicht offene Gewichte | nicht belegt | teilweiseeinzelne Endpunkte | nicht vorhanden | teilweiseC2PA ja, Wasserzeichen ohne öffentlichen Detektor |
| Black Forest Labs – Flux-API | vorhandenalle API-Endpunkte seit 09/2024; nicht auf der Trust List | teilweise„declared AI-generated“ im Manifest | teilweiseoptionales Soft-Binding | nicht vorhanden | vorhandenContent Credentials Verify, c2patool |
| Flux.1 dev/schnell, Stable Diffusion lokal oder bei Dritt-Hostern | nicht vorhandennur wenn der Hoster signiert | nicht vorhanden | nicht vorhanden | nicht vorhanden | nicht vorhanden– |
| Microsoft Designer, Bing Image Creator | vorhandenseit 09/2023, Interim Trust List | teilweiseim Manifest | nicht belegt | vorhandenLogo bei Bing Image Creator | vorhandenContent Credentials Verify |
| Meta AI – Imagine, Muse Image | nicht belegt | vorhandentrainedAlgorithmicMedia als XMP, laut IPTC | vorhandeneigenes Wasserzeichen, Content Seal seit 07/2026 | vorhanden„Imagined with AI“ | teilweisemeta.ai/identification, Preview |
| Canva Magic Media, Dream Lab | teilweiselaut AGB und Wikipedia seit 11/2025, keine Produktdoku | nicht belegt | nicht belegt | nicht belegt | teilweiseContent Credentials Verify, falls Manifest |
| Ideogram, Leonardo.ai, Recraft, Freepik | nicht belegt | nicht belegt | nicht belegt | nicht belegt | nicht vorhandennur Datei-Inspektion |
Legende:vorhandenteilweisenicht vorhandennicht belegt
Quellen: Hilfe- und Entwicklerdokumentation der Anbieter, C2PA-Spezifikation und Conformance-Explorer, IPTC, Wikipedia-Übersicht der Content-Credentials-Implementierungen, Sekundärquellen zu Midjourney (c2paviewer, fast.io, Stand Anfang 2026). „Nicht belegt“ = keine Anbieteraussage gefunden. Adobe-Hilfeseiten waren nur über Suchausschnitte lesbar.
Drei Beobachtungen aus der Tabelle:
- Das C2PA-Lager ist groß, aber nicht vollständig. OpenAI, Adobe, Google, Microsoft, Stability und Black Forest Labs decken den Großteil der professionell genutzten Werkzeuge ab. Midjourney – im E-Commerce für Moodbilder weit verbreitet – fehlt. Wer eine Agentur mit Midjourney beauftragt, bekommt Dateien ohne jede maschinenlesbare Herkunft.
- API ist nicht gleich Modell. Stability und Black Forest Labs signieren, was ihre eigene API ausgibt. Dieselben Modelle als offene Gewichte auf einem Mietserver oder in ComfyUI liefern nichts. Frag bei Dienstleistern deshalb nicht „welches Modell“, sondern „welcher Dienst“.
- Zwei Signale statt einem. OpenAI und Google kombinieren seit 2026 Manifest und SynthID-Wasserzeichen – genau das, was der Code of Practice verlangt. Für dich heißt das: Fehlt das Manifest, kann das Wasserzeichen noch da sein, nur kannst du es ohne den Anbieter nicht lesen.
Was den Weg zu dir überlebt
Die unbequeme Wahrheit über Metadaten: Sie gehen verloren, bevor das Bild deinen Server erreicht. Drei Befunde, alle mit Quelle:
- Plattformen entfernen Credentials. Die Washington Post hat am 22. Oktober 2025 ein Sora-Video mit Content Credentials auf acht Plattformen hochgeladen. Alle acht haben die Markierung entfernt; nur YouTube zeigte einen Hinweis, versteckt in der Beschreibung.
- Alltagshandlungen reichen. OpenAI schreibt selbst, dass Credentials durch Screenshot, Dateikonvertierung, Größenänderung oder Upload und Download verloren gehen können. Black Forest Labs warnt vor Social-Media-Plattformen und Content-Management-Systemen, die Metadaten entfernen oder verändern.
- Wasserzeichen halten länger, aber nicht ewig. Metas eigener Detektor erkannte im Reuters-Test vom Juli 2026 alle 40 Originale, verfehlte aber 55 Prozent der beschnittenen Bilder.
Für deinen Shop folgt daraus eine Regel, die auch die Anbieter selbst formulieren: Fehlende Signale sind kein Beleg dafür, dass ein Bild nicht KI-generiert ist. Ein Prüfwerkzeug kann dir „ja, KI“ sagen. „Nein, kein KI“ kann es nicht.
Top tip
Verlange von Agenturen und Freelancern die Originaldatei direkt aus dem Generator – nicht den Export aus Figma, nicht den Download aus dem Kunden-Portal, nicht die WhatsApp-Version. Nur die Originaldatei trägt das Manifest. Und lass dir im Angebot schriftlich geben, welches Werkzeug verwendet wurde. Beides zusammen ist später der Eintrag im KI-Register, den du im Zweifel vorlegen musst.
Das IPTC-Vokabular – und wie es auf die vier KI-Status passt
Der IPTC Photo Metadata Standard (aktuell Version 2025.1 vom November 2025) definiert für DigitalSourceType ein festes Vokabular. Die C2PA-Spezifikation übernimmt es: Jede c2pa.created-Aktion muss einen dieser Werte tragen. Genau diese Werte lassen sich auf die vier KI-Status abbilden, mit denen unser Plugin arbeitet.
| IPTC-Wert | Bedeutung laut IPTC | Beispiel | KI-Status im Plugin |
|---|---|---|---|
trainedAlgorithmicMedia | Mit generativer KI erstellt | Produktbild komplett aus ChatGPT oder Firefly | KI-generiert |
compositeWithTrainedAlgorithmicMedia | Mit generativer KI bearbeitet | Foto mit Generative Fill erweitert | KI-manipuliert, wenn wesentlich |
compositeSynthetic | Komposition mit mindestens einem KI-Element | Collage aus Foto und KI-Hintergrund | KI-manipuliert, wenn wesentlich |
algorithmicallyEnhanced | Algorithmisch verbessert, ohne Inhaltsänderung | Rauschreduzierung, Hochskalierung | Nur Standardbearbeitung |
humanEdits | Manuelle Bearbeitung | Retusche von Hand | Nur Standardbearbeitung |
digitalCapture | Digitale Aufnahme aus der Realität | Kamerafoto | Nicht KI |
algorithmicMedia | Rein algorithmisch, ohne Trainingsdaten | Formelgrafik, Fraktal | Nicht KI im Sinne der Kennzeichnung |
Die Zuordnung ist eine Hilfe, keine Rechtsprüfung. Ob eine KI-Bearbeitung „wesentlich“ ist und damit kennzeichnungspflichtig, entscheidet der Inhalt der Änderung, nicht der Metadatenwert – wie die Abgrenzung zwischen Retusche und Manipulation praktisch läuft, steht im Grundlagenartikel. Seit Version 2025.1 kennt IPTC außerdem die Felder „AI System Used“ und „AI System Version Used“ – falls ein Werkzeug sie schreibt, hast du den Generator gleich mit dokumentiert.
So prüfst du eine Datei selbst
Für Stichproben brauchst du kein Plugin, sondern drei Werkzeuge:
Im Browser: Content Credentials Verify nimmt eine Datei entgegen und zeigt Aussteller, Werkzeug, Aktionen und ob der Signierer auf der C2PA Trust List steht. Für OpenAI-Bilder prüft openai.com/verify zusätzlich das SynthID-Wasserzeichen; für Google-Bilder der SynthID Detector oder die Gemini-App.
Auf der Kommandozeile mit exiftool und c2patool:
exiftool -XMP-iptcExt:DigitalSourceType bild.jpg
exiftool -a -G1 -s -XMP-iptcExt:all -JUMBF:all bild.jpg
c2patool bild.jpg
Der erste Befehl zeigt das separate XMP-Feld, falls vorhanden. Der zweite listet IPTC-Erweiterungen und die Rohdaten des C2PA-Manifests – bei Firefly-Dateien siehst du dort etwa ActionsDigitalSourceType mit dem Wert compositeWithTrainedAlgorithmicMedia und ActionsSoftwareAgent: Adobe Firefly. c2patool gibt das vollständige Manifest als JSON aus, inklusive Signaturprüfung. Steht der Signierer nicht auf der Trust List – wie bei Black Forest Labs –, meldet das Werkzeug das, ohne dass die Daten deshalb falsch wären.
Was Art. 50 verlangt – und von wem
Zwei Pflichten, zwei Adressaten, oft verwechselt:
- Art. 50 Abs. 2 trifft die Anbieter der KI-Systeme: Ihre Ausgaben müssen „in einem maschinenlesbaren Format gekennzeichnet und als künstlich erzeugt oder manipuliert erkennbar“ sein, wirksam, interoperabel, belastbar und zuverlässig. Das ist die Pflicht, die OpenAI, Google und Adobe mit Manifesten und Wasserzeichen erfüllen.
- Art. 50 Abs. 4 trifft dich als Betreiber: Wer mit einem KI-System Bild-, Ton- oder Videoinhalte erzeugt oder manipuliert, die ein Deepfake sind – also realistisch wirkende Personen, Orte oder Ereignisse –, muss offenlegen, dass sie künstlich erzeugt oder manipuliert wurden. Sichtbar, für Menschen. Die Leitlinien der Kommission sagen ausdrücklich, dass rein maschinenlesbare Markierungen dafür nicht reichen.
Beide Absätze gelten seit dem 2. August 2026. Der Digital Omnibus (Verordnung (EU) 2026/1744, in Kraft seit 27. Juli 2026) hat nur eines verschoben: Anbieter, deren Systeme vor dem 2. August am Markt waren, haben bis zum 2. Dezember 2026 Zeit für die maschinenlesbare Markierung (neuer Art. 111 Abs. 4). Deine Betreiberpflicht ist davon unberührt.
Dazu kamen im Sommer 2026 zwei Dokumente, die die Technik konkretisieren:
- Der Code of Practice on Transparency of AI-generated Content, finale Fassung vom 10. Juni 2026, von der Kommission am 8. Juli und vom KI-Gremium am 9. Juli als angemessen bestätigt, bis Ende Juli rund 190 Unterzeichner. Kernforderung an Anbieter: mindestens zwei Markierungsebenen – signierte, manipulationssichere Metadaten plus ein unsichtbares Wasserzeichen, das Kompression und Beschnitt übersteht. Dazu eine kostenlose Erkennungslösung und bis zum 2. Februar 2027 eine Interoperabilitätslösung für die Wasserzeichen-Erkennung. Für Betreiber enthält der Code eine Sektion zur Kennzeichnung von Deepfakes; die EU hat dafür frei nutzbare Kennzeichnungs-Icons veröffentlicht.
- Die Leitlinien der Kommission zu Art. 50 vom 20. Juli 2026: nicht bindend, aber maßgeblich für die Auslegung. Sie nennen Ausnahmen für kurze Ausgaben wie Alt-Texte und Bildunterschriften, für Standardbearbeitung und für geschlossene Umgebungen – und sie stellen klar, dass nachgelagerte Anbieter sich auf die Markierung des Modellanbieters stützen dürfen, wenn sie belegen, dass sie funktioniert.
Der Bußgeldrahmen für Verstöße gegen Art. 50 steht in Art. 99 Abs. 4 Buchstabe g: bis 15 Mio. € oder 3 Prozent des weltweiten Jahresumsatzes, für KMU der jeweils niedrigere Betrag.
Was dein Shop daraus lesen kann
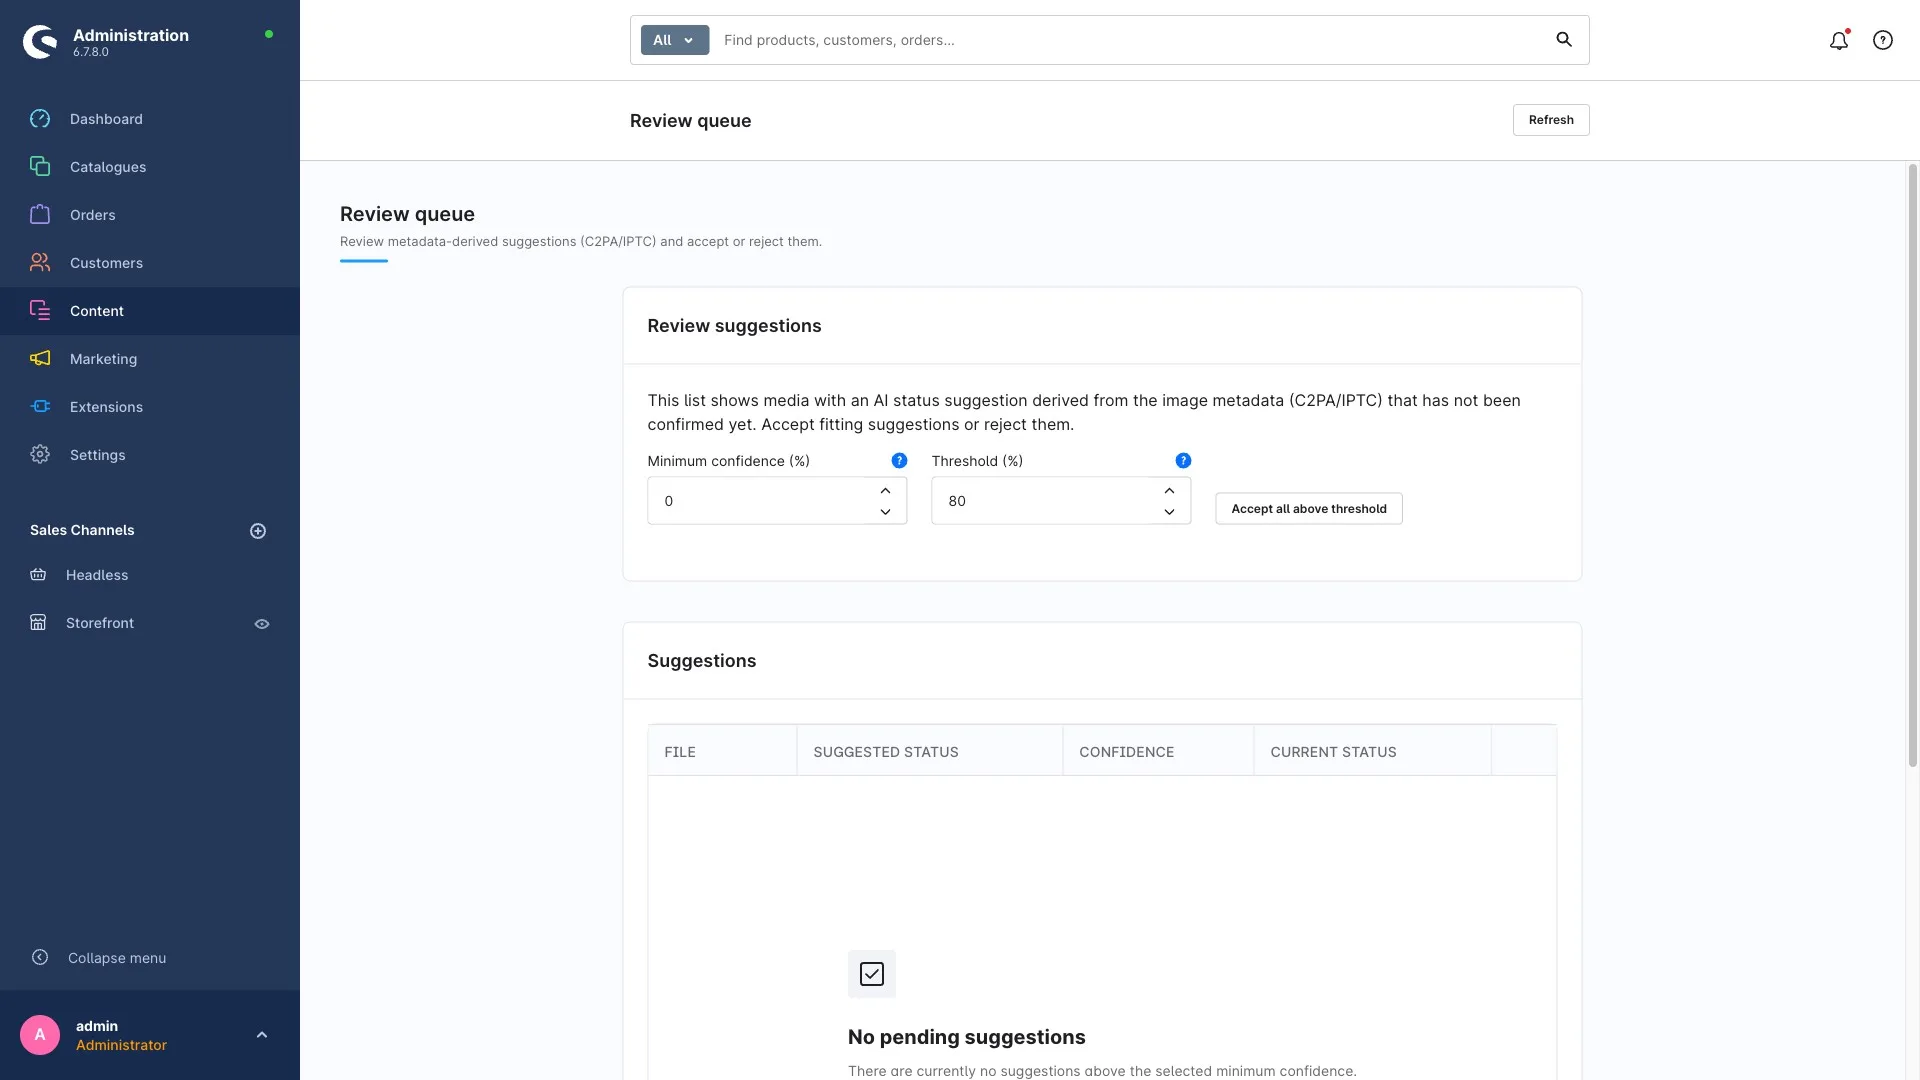
Unser Plugin EU AI Act Compliance liest beim Upload genau die erste Ebene aus: das C2PA-Manifest und IPTC-Felder. Erkennt es einen KI-Wert, erzeugt es einen Vorschlag für den KI-Status mit einer Konfidenz zwischen 0 und 1. Der Vorschlag landet in der Review-Queue, wo du ihn übernimmst oder ablehnst; ab einer von dir gesetzten Mindest-Konfidenz kann das Plugin ihn auf Wunsch automatisch übernehmen. Die Dateien selbst bleiben unverändert – es wird nur gelesen, nicht geschrieben.
Was es bewusst nicht tut: raten. Es gibt keine Heuristik, die aus Pixelmustern „sieht KI-generiert aus“ ableitet, und keine Anbindung an SynthID- oder Meta-Detektoren. Eine Fehlklassifizierung wäre dein Haftungsrisiko, nicht unseres. Für Bilder ohne Signale – Midjourney, lokale Modelle, Agentur-Exporte – bleiben Ordner-Standards, Massen-Markierung und CSV-Import; wie du damit tausende Bilder an einem Nachmittag kennzeichnest, steht im Praxisartikel. Jede Übernahme, ob automatisch oder manuell, landet im Änderungsprotokoll und im KI-Register – das ist der Nachweis, den du brauchst, wenn jemand fragt, woher ein Bild stammt.
Checkliste: Herkunft im Griff
- Inventur der Quellen: Welche Generatoren nutzt dein Team, welche eure Agenturen? Pro Quelle in der Tabelle oben nachsehen, ob sie signiert.
- Originale sichern: KI-Bilder immer als Originaldatei aus dem Generator ablegen, nicht als Export aus einem Zwischentool.
- Lieferbedingungen anpassen: Von Dienstleistern Originaldateien mit Credentials und eine schriftliche Werkzeugangabe verlangen.
- Metadaten-Scan aktivieren und die Mindest-Konfidenz für automatische Übernahme bewusst setzen – oder alles manuell in der Review-Queue bestätigen.
- Ordner-Standards für Quellen ohne Signale (Midjourney, lokale Modelle) einrichten.
- Stichproben mit Content Credentials Verify oder c2patool – einmal im Quartal zehn Bilder.
- Register exportieren, wenn sich die Quellenlage ändert.
Häufige Fragen
Welche KI-Bildgeneratoren betten C2PA Content Credentials ein?
Laut Anbieterdokumentation, Stand November 2026: OpenAI (ChatGPT Images, DALL·E 3, API), Adobe Firefly inklusive Photoshop Generative Fill, Google Gemini mit den Nano-Banana-Modellen, Microsoft Designer und Bing Image Creator, die Stability-API und die Flux-API von Black Forest Labs. Midjourney setzt kein Manifest; für Ideogram, Leonardo.ai, Recraft und Freepik gibt es keine Anbieterangabe. Google Imagen auf Vertex AI nutzt SynthID, steht aber nicht in Googles Liste der C2PA-Modelle.
Setzt Midjourney Metadaten zur KI-Herkunft?
Ein C2PA-Manifest nach übereinstimmenden Quellen nicht, Stand Anfang 2026. Midjourney schreibt Angaben wie Nutzername und Job-ID in EXIF- und IPTC-Felder; ob der IPTC-Wert DigitalSourceType gesetzt wird, beschreiben die Quellen widersprüchlich, eine Anbieterdokumentation gibt es nicht. Midjourney-Bilder solltest du deshalb manuell als KI-generiert kennzeichnen, etwa über einen Medienordner mit Standard-Status.
Kann ein Shop-Plugin KI-Bilder automatisch erkennen?
Es kann vorhandene Herkunftsdaten lesen – C2PA-Manifeste und IPTC-Felder – und daraus einen Status vorschlagen. Es kann nicht beweisen, dass ein Bild ohne solche Daten kein KI-Bild ist, denn Screenshots, Formatwechsel und Plattform-Uploads entfernen die Daten. Unser Plugin EU AI Act Compliance arbeitet deshalb mit Vorschlägen und Konfidenz, nicht mit Heuristiken; die Entscheidung bleibt nachvollziehbar bei dir.
Was ist der Unterschied zwischen C2PA und SynthID?
C2PA ist ein offener Standard für signierte Metadaten in der Datei: Jeder kann sie mit freien Werkzeugen lesen, aber sie gehen bei Screenshot oder Plattform-Upload verloren. SynthID ist Googles unsichtbares Wasserzeichen im Pixelmuster: Es übersteht Kompression und Screenshots, lässt sich aber nur mit Googles Detektor oder der Gemini-App prüfen. OpenAI nutzt seit 2026 beides, wie es der Code of Practice mit seinen zwei Markierungsebenen verlangt.
Muss ich KI-Bilder kennzeichnen, obwohl der Anbieter sie schon markiert hat?
Ja. Die maschinenlesbare Markierung ist die Anbieterpflicht aus Art. 50 Abs. 2 KI-VO. Deine Betreiberpflicht aus Art. 50 Abs. 4 verlangt eine sichtbare Offenlegung für Menschen, wenn das Bild realistisch wirkende Personen, Orte oder Ereignisse zeigt. Die Leitlinien der Kommission stellen klar, dass rein maschinenlesbare Markierungen dafür nicht genügen.
Was gilt seit dem 2. Dezember 2026?
An diesem Tag endet die Übergangsfrist aus Art. 111 Abs. 4 KI-VO, eingeführt durch den Digital Omnibus: Anbieter generativer KI-Systeme, die vor dem 2. August 2026 am Markt waren, müssen ihre Ausgaben spätestens dann maschinenlesbar markieren. Für Shopbetreiber ändert sich nichts – die Transparenzpflichten aus Art. 50 Abs. 1 und 4 gelten seit dem 2. August 2026.
Quellen
Abgerufen am 7. November 2026:
- OpenAI: Provenance signals in OpenAI-generated content und Advancing content provenance
- Google: Content Credentials in Vertex AI, Imagen: Bilder generieren, SynthID
- Black Forest Labs: C2PA in FLUX-generated images
- Stability AI: Integrity Transparency Report
- Microsoft: Designer FAQ und Bing Image Creator Hilfe
- Meta: Labeling AI-generated images; IPTC: Digital Source Type und Photo Metadata Standard 2025.1
- C2PA: Technical Specification 2.5, Conformance Program, c2patool
- Midjourney (Sekundärquellen): c2paviewer: AI tools C2PA support, Wikipedia: Content Credentials
- Washington Post, 22. Oktober 2025: Plattformen entfernen Markierungen
- EU: Art. 50 KI-VO, Art. 99 KI-VO, Leitlinien zu Art. 50, Code of Practice on Transparency of AI-generated Content, Verordnung (EU) 2026/1744, EU-Icons zur KI-Kennzeichnung
Fazit
Die Herkunft eines KI-Bildes steht 2026 oft in der Datei – wenn sie aus ChatGPT, Firefly, Gemini, Designer oder einer signierenden API kommt und niemand sie unterwegs durch einen Screenshot oder eine Plattform geschickt hat. Für diese Fälle ist der Metadaten-Scan ein echter Zeitgewinn. Für Midjourney, lokale Modelle und Agentur-Exporte bleibt die Herkunft eine Frage der Dokumentation, nicht der Technik.
Nimm zehn KI-Bilder aus deinem Shop und wirf sie in Content Credentials Verify. Wie viele ein Manifest tragen, sagt dir, wie groß dein automatisierbarer Anteil ist – und wie viele Ordner-Standards du für den Rest brauchst. Bei Fragen zur Einrichtung hilft die Plugin-Dokumentation oder ein kurzes Gespräch mit uns.